Distrito 01 · Digital Outlaws

Ciberseguridad ofensiva · White Hat

Encuentre la brechaantes que el forajido.

Pruebas de penetración y ethical hacking con autorización firmada. Hackerman 253, nuestro sheriff de sombrero blanco, amplía la cobertura con agentes de IA. Un ingeniero valida cada hallazgo.

  • 17 líneas de evaluación
  • Autorización escrita siempre
  • Validación humana de cada hallazgo

La amenaza

Los atacantes ya usan IA. Llegue antes.

Lo peor es enterarse tarde, por un cliente o por la prensa.

Estación de sondeo

Ordene un sondeo de exposición de su empresa

Sin costo y 100 % pasivo. Nuestro equipo revisa lo que cualquiera puede ver de su empresa desde Internet y le envía los hallazgos con una cotización.

Estación SU-253En línea
  1. Identifíquese
  2. Autorice
  3. Datos de contacto
  4. Orden enviada
Objetivo
Sin asignar
Autorización
Pendiente

Identifíquese con su correo de empresa

El dominio a sondear se toma de su correo. Así nadie puede pedir el sondeo de una empresa que no es la suya.

El sondeo es pasivo: no accede a sus sistemas ni prueba vulnerabilidades, y no sustituye una prueba de penetración. Solo se puede pedir para el dominio del correo verificado.

Qué evaluamos

Toda la superficie de su negocio

Toque una zona del mapa para ver qué revisamos ahí.

01

Web y portales

Acceso, sesiones y las fallas del OWASP Top 10 en sus portales y sitios.

Ver las 17 líneas de evaluación

Superficie e infraestructura

  1. Reconocimiento y superficie de ataque externa
  2. Escaneo de vulnerabilidades de infraestructura y red
  3. Pruebas de penetración externas
  4. Pruebas de penetración internas

Aplicaciones

  1. Seguridad de aplicaciones web (OWASP Top 10)
  2. Seguridad de APIs
  3. Aplicaciones móviles

Identidad y cifrado

  1. Configuración TLS/SSL y cifrado
  2. Autenticación, autorización y aislamiento entre clientes

Nube y datos

  1. Nube y contenedores / Kubernetes
  2. Bases de datos

Código y cadena de suministro

  1. Revisión de código fuente (SAST) y secretos expuestos
  2. Cadena de suministro / dependencias

Avanzado

  1. Evaluación alineada a PCI DSS v4.0.1 e ISO/IEC 27001:2022 (no es certificación)
  2. Seguridad de agentes / IA
  3. Red team / evaluación ciega
  4. Revalidación (retest)

Metodologías: OWASP, PTES y NIST SP 800-115. Severidad con CVSS.

Hackerman 253

Velocidad de máquina. Criterio humano.

Hackerman 253 es nuestro especialista virtual en seguridad ofensiva ética. Lo dirigen personas y lo aceleran agentes: nada llega a su informe sin validación humana.

  • Método 3X

    Tres motores de análisis cruzados y revisión humana. Solo hallazgos reales.

  • Usted decide cuánto sabe el atacante

    Caja negra, gris o blanca, según lo que quiera poner a prueba.

  • Críticos al momento

    Si encontramos algo grave, le avisamos de inmediato, sin esperar al informe.
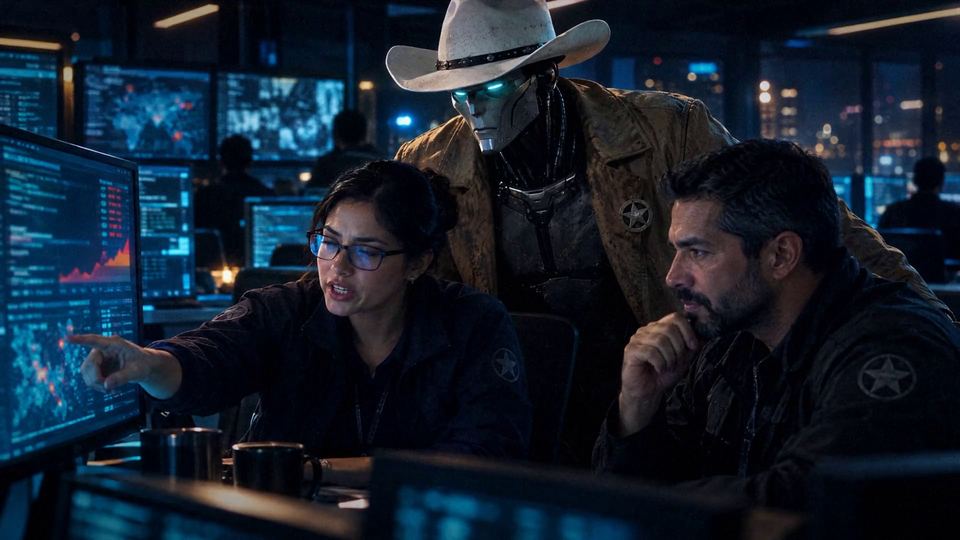
Hackerman 253 junto a dos ingenieros revisando hallazgos en pantalla
  • Caja negra

    Sin información previa, como un externo.

  • Caja gris

    Con un usuario o acceso parcial.

  • Caja blanca

    Con documentación y código.

Reglas de intervención

Mismas técnicas que un atacante. Propósito opuesto.

Antes de tocar un solo sistema, acordamos por escrito:

  1. Autorización escrita del propietario (formulario SU-EH-FRM-001).
  2. Activos en alcance y activos excluidos, uno por uno.
  3. Ventanas de ejecución acordadas.
  4. Palabra clave de parada: si la dice, nos detenemos.
  5. IPs de origen declaradas para su lista blanca.
  6. Aviso previo a su SOC o MSSP.
  7. Credenciales solo por canal seguro.
  8. Evidencia cifrada, retenida 90 días y luego destruida.
  9. Nunca almacenamos PAN ni CVV.

Qué recibe

Dos informes. Solo hallazgos.

PDF

Informe ejecutivo

Para la dirección y la junta: riesgo e impacto de negocio en lenguaje claro.

PDF

Informe técnico

Para su equipo: cada hallazgo con severidad CVSS y evidencia reproducible.

Autodiagnóstico

¿Cómo está su postura de seguridad?

Diez preguntas, dos minutos. Obtiene una lectura por área y por dónde empezaríamos.

Pregunta 1 de 10Visibilidad

¿Tiene un inventario actualizado de lo que su empresa expone a Internet (dominios, APIs, apps, nube)?

Puede responder con las teclas 1 a 4.

Orientativo: se basa solo en sus respuestas. No escaneamos nada y no sustituye una prueba de penetración. No le pedimos contraseñas ni datos sensibles.

Informe de ejemplo

Vea exactamente lo que va a recibir

Los dos informes de una evaluación ficticia (NovaPay Financial), tal como los entregamos. Se los enviamos por email.

  • Informe ejecutivo (PDF)
  • Informe técnico con CVSS y evidencia (PDF)
  • Enlaces válidos por 7 días

Cómo trabajamos

Cinco fases, sin sorpresas

  1. Solicitud y alcance

    Usted firma el formulario SU-EH-FRM-001.

  2. Planificación

    Ventanas, contactos, IPs y procedimiento de parada.

  3. Ejecución

    Con registro de logs y evidencias.

  4. Informe de resultados

    Hallazgos clasificados por CVSS.

  5. Cierre

    Entrega segura, retención acordada y destrucción de evidencias.

Siguiente paso

Solicite su evaluación de seguridad

Definimos juntos el alcance, las ventanas de prueba y lo que no se toca. Nada se prueba sin su autorización escrita.

Con código de país. Ej.: +1 305 555 0100